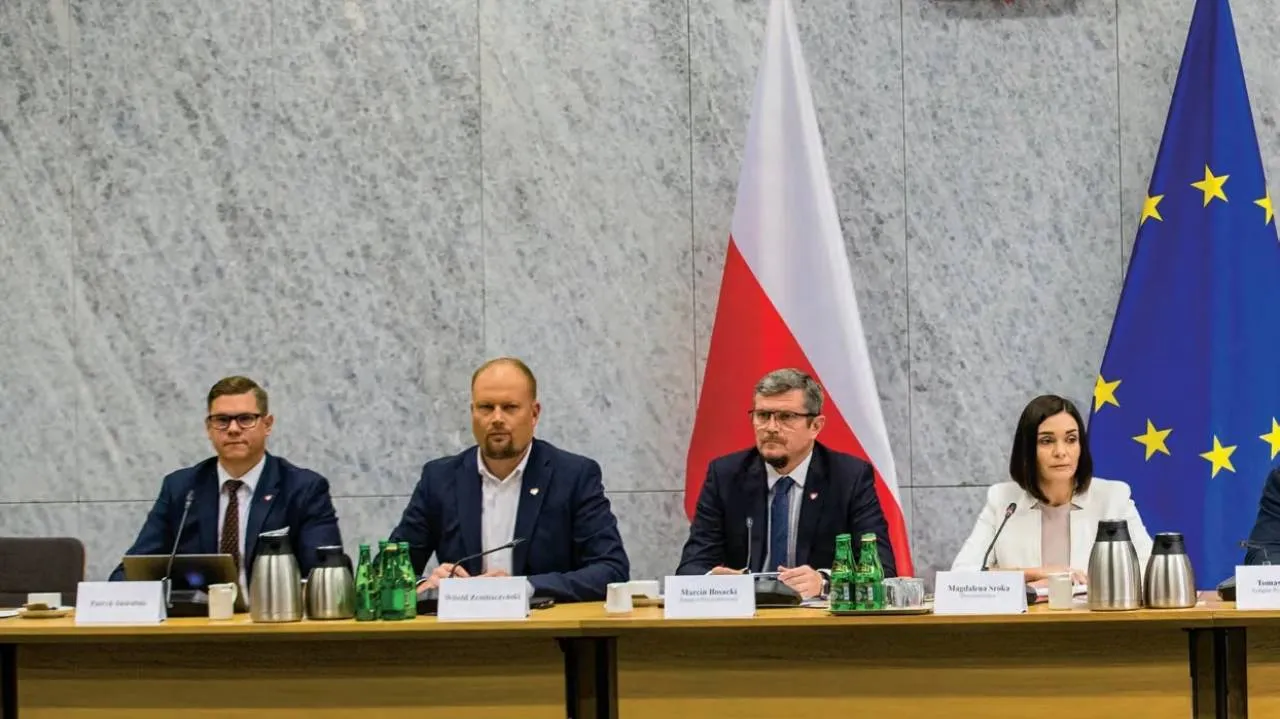
12 października przewodnicząca sejmowej komisji śledczej ds. Pegasusa Magdalena Sroka zaprezentowała raport z ponaddwuletnich prac gremium, które od początku miało za zadanie uderzyć w poprzedni rząd Prawa i Sprawiedliwości oraz podległe mu służby specjalne. Jawna część dokumentu liczy 370 stron, jednak jej istota sprowadza się do powielania politycznych tez głoszonych od dawna przez obóz Donalda Tuska.
Według szefowej komisji rzekomym dowodem na łamanie prawa ma być fakt, że system Pegasus działał bez wymaganej akredytacji bezpieczeństwa teleinformatycznego, a Centralne Biuro Antykorupcyjne nie wystąpiło do Agencji Bezpieczeństwa Wewnętrznego o jej przeprowadzenie. Zdaniem Sroki ma to oznaczać, że narzędzie było wykorzystywane z pominięciem wymogów wynikających z przepisów o ochronie informacji niejawnych.
Kolejnym zarzutem jest domniemany brak pełnej kontroli państwa polskiego nad systemem. Jak przekonywała na konferencji przewodnicząca komisji, część infrastruktury Pegasusa pozostawała pod kontrolą izraelskiej firmy NSO Group, a dane pobierane z telefonów były przesyłane przez zagraniczne adresy IP. Wątek o przekazaniu danych wrażliwych Polaków „do Izraela” akcentował też w swoim wystąpieniu Donald Tusk – można się zresztą domyślić, z jakiego powodu.
Trzecim filarem argumentacji Sroki i Tuska jest kwestia zgód sądowych. Według raportu sędziowie wydający postanowienia o kontroli operacyjnej mieli być oszukiwani, ponieważ nie informowano ich o rzeczywistych możliwościach Pegasusa, takich jak dostęp do wiadomości, zdjęć czy lokalizacji z przeszłości.
Sęk w tym, że w zderzeniu z faktami z zarzutów komisji nie zostaje kamień na kamieniu.
Akredytacyjna hipokryzja i naciski na ABW
Brak akredytacji bezpieczeństwa teleinformatycznego dla Pegasusa ma – jak przekonują politycy koalicji rządzącej – dowodzić nielegalności całego procesu wdrożenia systemu do działań operacyjnych. Czy taki wywód ma oparcie w faktach? – Otóż nie wszystkie systemy dedykowane kontroli operacyjnej muszą mieć taką akredytację i o tym mówi ustawa o ochronie informacji niejawnych, że pewne systemy, których elementy są na zewnątrz, nie podlegają akredytacji – mówi „Gazecie Polskiej” europoseł Maciej Wąsik, były wiceszef MSWiA. Jak zaznacza, w ocenie ówczesnych prawników z CBA i ABW system Pegasus podlegał właśnie temu wyłączeniu. Z jakiego powodu? Z informacji, jakie uzyskała „Gazeta Polska”, wynika, że przejście klasycznej akredytacji wymagałoby udostępnienia Agencji Bezpieczeństwa Wewnętrznego kodów źródłowych oprogramowania. Tymczasem kody źródłowe stanowią najmocniej strzeżoną tajemnicę producentów komercyjnych systemów cybernetycznych. Żadna z globalnych firm dostarczających tego typu narzędzia nie udostępnia obcym służbom swojego kodu, ponieważ stanowi on absolutne DNA ich produktu.
Do wątku tego odniósł się zresztą na portalu X płk Krzysztof Wacławek, były szef ABW. W swoim opublikowanym niedawno oświadczeniu napisał wprost: „System ten, wbrew twierdzeniom Premiera, zapewniał pełną integralność pozyskanych danych, ich bezpieczeństwo i zabezpieczał zgromadzony materiał przed jakąkolwiek formą kompromitacji”. Jak podkreślił, „w związku z tym system ten, jak wiele innych »narzędzi operacyjnych« stosowanych do dzisiaj, nie wymagał posiadania specjalnej akredytacji czy certyfikacji”.
Wacławek ujawnił przy tym szokujące kulisy działań obecnej władzy, która za wszelką cenę próbowała udowodnić z góry założoną tezę. „Nawet presja Premiera Tuska na ABW i konieczność trzykrotnego poprawiania przez tę służbę sporządzonego (na polityczne potrzeby) audytu systemu PEGASUS – nie wykazała, że jakiekolwiek materiały z kontroli operacyjnej trafiały do innych podmiotów, tj. izraelskiej firmy NSO, czy izraelskich służb specjalnych” – ujawnił były szef Agencji. Wacławek skwitował sprawę krótko:
„Żadne inne służby specjalne nie miały dostępu do informacji o osobach objętych taką formą kontroli operacyjnej czy do materiałów zgromadzonych przy zastosowaniu tzw. systemu Pegasus”.
Dopełnieniem obrazu politycznej manipulacji, jakiej dopuszcza się ekipa Donalda Tuska, jest wreszcie historia z czasów rządów koalicji PO-PSL. To właśnie wtedy, po wybuchu afery Amber Gold, polskie służby zakupiły i korzystały z inwazyjnego systemu Remote Control System (RCS), będącego produktem włoskiej firmy Hacking Team. Było to wyrafinowane oprogramowanie szpiegowskie (spyware) służące do atakowania i monitorowania urządzeń stacjonarnych.
– To był tzw. system Galileo. On też nie podlegał akredytacji i dla nas nie stanowiło to żadnego problemu. My nie składaliśmy żadnego zawiadomienia na temat używania tego systemu przez służby za rządów PO-PSL. To jest rzecz oczywista, po prostu ustawodawca przewidział taką sytuację, że pewne systemy nie mogą podlegać akredytacji
– podsumowuje Maciej Wąsik.
Kłamstwo o wycieku danych
Narracja Donalda Tuska i Magdaleny Sroki opiera się na podsycaniu lęku, jakoby wrażliwe dane inwigilowanych Polaków opuszczały terytorium naszego państwa i trafiały w ręce obcych służb, a konkretnie na izraelskie serwery firmy NSO Group (producenta Pegasusa). Ten zarzut, obliczony na wywołanie taniej politycznej sensacji, kompromituje się w zderzeniu z podstawową wiedzą o architekturze nowoczesnych systemów cybernetycznych oraz faktami wynikającymi z samej struktury tego oprogramowania. – Dane w celu anonimizowania, jakby zgubienia śladu szły przez wiele serwerów. Chcę tu podkreślić: te dane, wychodząc z urządzenia końcowego, czyli na przykład podsłuchiwanego telefonu, były kodowane w sposób unikatowy przez nasze służby i odkodowywane na podstawie kluczy, które posiadały służby wyłącznie w Polsce, na serwerze CBA – tłumaczy Maciej Wąsik.
Tezy o pełnym bezpieczeństwie polskich danych potwierdza... analiza techniczna sporządzona przez Amnesty International Security Lab! Organizacja ta oparła swój niedawny obszerny raport na wewnętrznej dokumentacji NSO Group, ujawnionej przed amerykańskim sądem w procesie wytoczonym przez WhatsApp/Meta. Dokument ten nie pozostawia złudzeń co do rzekomego „centralnego zasysania” danych przez Izraelczyków.
Z analizy Amnesty International wynika jednoznacznie, że ze względów bezpieczeństwa operacyjnego izraelski producent przygotowuje odrębną, całkowicie wyizolowaną infrastrukturę dla każdego ze swoich klientów państwowych. Eksperci Amnesty wskazują, że nigdy nie znaleźli dowodów sugerujących, by ta sama infrastruktura była używana przez więcej niż jednego klienta.
Dokumentacja techniczna omawiana w raporcie opisuje również wspomniany przez ministra Wąsika system anonimizacji połączeń. Producent określa go jako Anonimizującą Sieć Transmisyjną (Pegasus Anonymizing Transmission Network). Raport precyzuje, że jej zadaniem jest przesyłanie zebranych danych w taki sposób, aby ani cel, ani śledczy nie mogli łatwo zidentyfikować klienta na końcu tej drogi. Amnesty International poświadcza, że informacje operacyjne są ściśle zastrzeżone po stronie klienta (czyli w tym przypadku polskiego CBA) i zarządzane na zasadzie wiedzy niezbędnej do realizacji zadań, bez zewnętrznej ingerencji.
Nie było więc żadnego „wycieku danych do Izraela” – przesyłane materiały były zabezpieczone unikalnym kluczem, do którego dostępu nie mieli nawet sami twórcy oprogramowania. To dlatego ABW, co ujawnił Krzysztof Wacławek, nie stwierdziła żadnego przekazywania polskich danych obcym podmiotom.
Sędziowie wiedzieli, na co się godzą
Komisja Sroki oraz politycy obecnej władzy forsują tezę, jakoby sędziowie wydający zgody na kontrolę operacyjną z użyciem Pegasusa byli celowo wprowadzani w błąd, bo nie znali jego faktycznych możliwości. Tę narrację brutalnie weryfikują jednak zarówno obowiązujące w Polsce przepisy, jak i relacje ludzi służb. Były szef ABW Krzysztof Wacławek przypomina, że w polskim porządku prawnym to „sąd zarządzał zastosowanie tej konkretnej formy kontroli operacyjnej – po wcześniejszym zaakceptowaniu tego faktu przez prokuraturę”. Sądy miały pełną wiedzę, jaki jest prawny i techniczny zakres prowadzonych działań. – Sędzia ma wydać zgodę, a w zasadzie postanowić, czy zarządzić kontrolę operacyjną na podstawie uzasadnienia. Sędziego nie interesują formy i metody pracy operacyjnej – mówi Maciej Wąsik. Jak zauważa były wiceszef MSWiA, odpowiednie przepisy, m.in. znowelizowana ustawa o CBA, dokładnie definiują, że ten rodzaj inwigilacji polega na kontroli „urządzenia końcowego” oraz utrwalaniu pozyskanych z niego danych. Jeśli sędzia podpisywał wniosek o objęcie kontrolą smartfona, miał pełną świadomość jej rozległego zakresu. Wąsik podkreśla ponadto, że przy żadnym systemie nie podaje się we wnioskach jego komercyjnej nazwy. To sytuacja analogiczna do zakładania podsłuchu pokojowego – sąd wyraża zgodę na instalację urządzeń w mieszkaniu, a nie jest informowany o tym, jakich konkretnie narzędzi śledczy użyją do dostania się do lokalu figuranta czy jakiej marki pluskwę zainstalują.
Fakty te potwierdza płk Mariusz Kozłowski, były oficer Służby Kontrwywiadu Wojskowego. – We wniosku o kontrolę operacyjną określa się zakres tego, czego kontrola ma dotyczyć – zaznacza ekspert w rozmowie z „GP”. – Pani poseł Sroka obraża po prostu sędziów. Sędziowie dokładnie wiedzieli, co oznacza „urządzenie końcowe” – stwierdza.
Pegasus to jednak nie tylko pretekst do wściekłego ataku ludzi Tuska na poprzedni rząd, ale – niestety – wytrych do rozmontowania zdolności operacyjnych polskich służb. Maciej Wąsik wskazuje, że nazywanie tego oprogramowania „cyberbronią” to celowe nieporozumienie. Jest to po prostu aparat do prowadzenia kontroli na nowoczesnych komunikatorach – bez niego służby w starciu z przestępczością pozostają głuche i ślepe. Nie chodzi przy tym wyłącznie o walkę z korupcją. Jak dodaje płk Kozłowski, rezygnacja z takich narzędzi w sytuacji gigantycznego zagrożenia ze strony obcych wywiadów jest czymś niezrozumiałym. Wyjaśnia przy tym, że współczesny telefon to już nie tylko słuchawka do rozmów, ale potężny bank pamięci, powszechnie wykorzystywany przez agenturę. Szpiedzy używają go m.in. do fotografowania infrastruktury krytycznej, a szyfrowane komunikatory (jak WhatsApp czy Telegram) służą im za podstawowe narzędzia łączności. – Nawet w sprawie Rubcowa wiemy z mediów hiszpańskich, że dzięki właśnie Pegasusowi jego telefon był namierzany, jego telefon był pod kontrolą i dane z telefonu Rubcowa potwierdzały jego kontakty z oficerem prowadzącym z Moskwy – dodaje Kozłowski.
Najdobitniej bilans działań nowej władzy w tej kwestii podsumowuje były szef ABW. W opublikowanym oświadczeniu ocenił on, że „premier D. Tusk po raz kolejny mija się z prawdą, manipuluje faktami i w sposób nieuprawniony dyskredytuje osoby odpowiedzialne za kierowanie służbami specjalnymi”.
Przed Państwem najnowszy numer tygodnika #GazetaPolska! Oto co przygotowaliśmy 👇🏻 Więcej jak zawsze na https://t.co/FOE7JQ5yhV oraz wygodnej prenumeracie dostępnej na https://t.co/OFRAy7vnTm https://t.co/aKmqhFSyui
— Gazeta Polska - w każdą środę (@GPtygodnik) October 21, 2026